Contraspionage voor kritieke belangen

Vertrouwelijkheid is geen vanzelfsprekendheid

GreyOps beschermt vertrouwelijke informatie op het allerhoogste niveau. Voor bestuurders van publieke en private organisaties beveiligen we ruimtes tegen datalekken, afluisteren en observatie: van sweep en veiligheidsbewustzijn tot hoogwaardige informatieveiligheid.

Diensten

Onafhankelijk, discreet en methodisch onderbouwd

GreyOps biedt gespecialiseerde technische contraspionage, gebaseerd op jarenlange ervaring binnen de nationale veiligheid. Wij onderzoeken verborgen afluister- en observatierisico’s in omgevingen waar strategische belangen, gevoelige informatie en vertrouwelijke besluitvorming samenkomen.

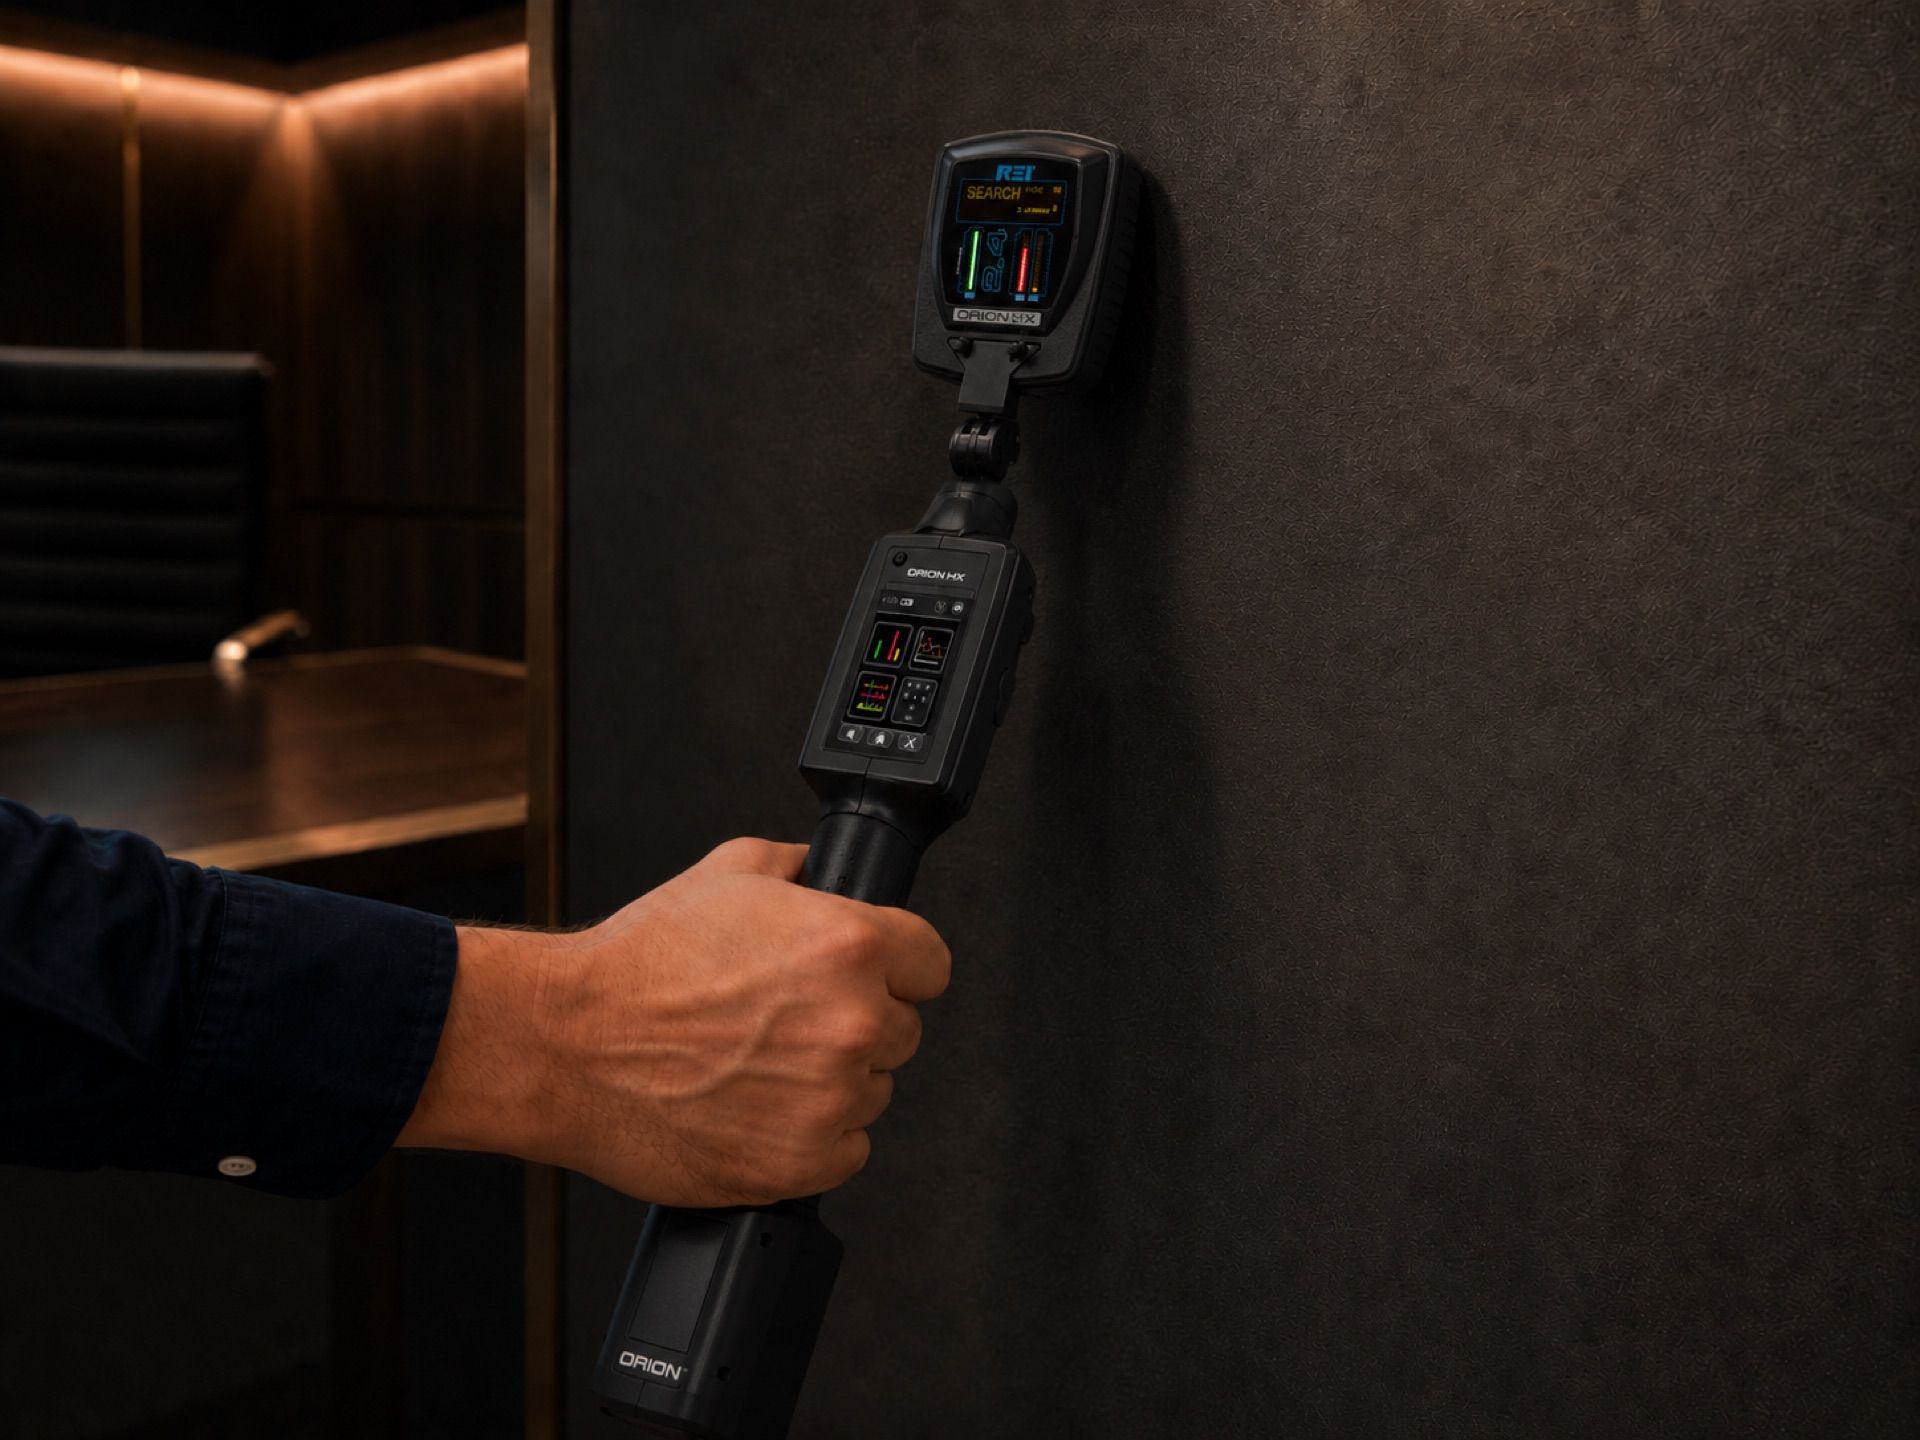
Meetapparatuur tijdens een TSCM sweep op een directietafel

Elektronische veiligheidsonderzoeken

Technisch contraspionageonderzoek voor omgevingen met strategische besluiten, vertrouwelijke onderhandelingen en bedrijfskritieke informatie. Met hoogwaardige detectieapparatuur en kennis van geavanceerde aanvalsmethoden. Gerapporteerd op bestuursniveau, methodologisch onderbouwd.

Lees meer: TSCM sweeps en EVO
Toegang tot een beveiligde vergaderruimte

Beveiligingsadvies

Ontwerp en toetsing van beveiligde ruimtes: van vergaderruimte met verhoogde eisen tot volledig afgeschermde omgeving, inclusief organisatorische borging in procedures en awareness.

Lees meer: Beveiligingsadvies
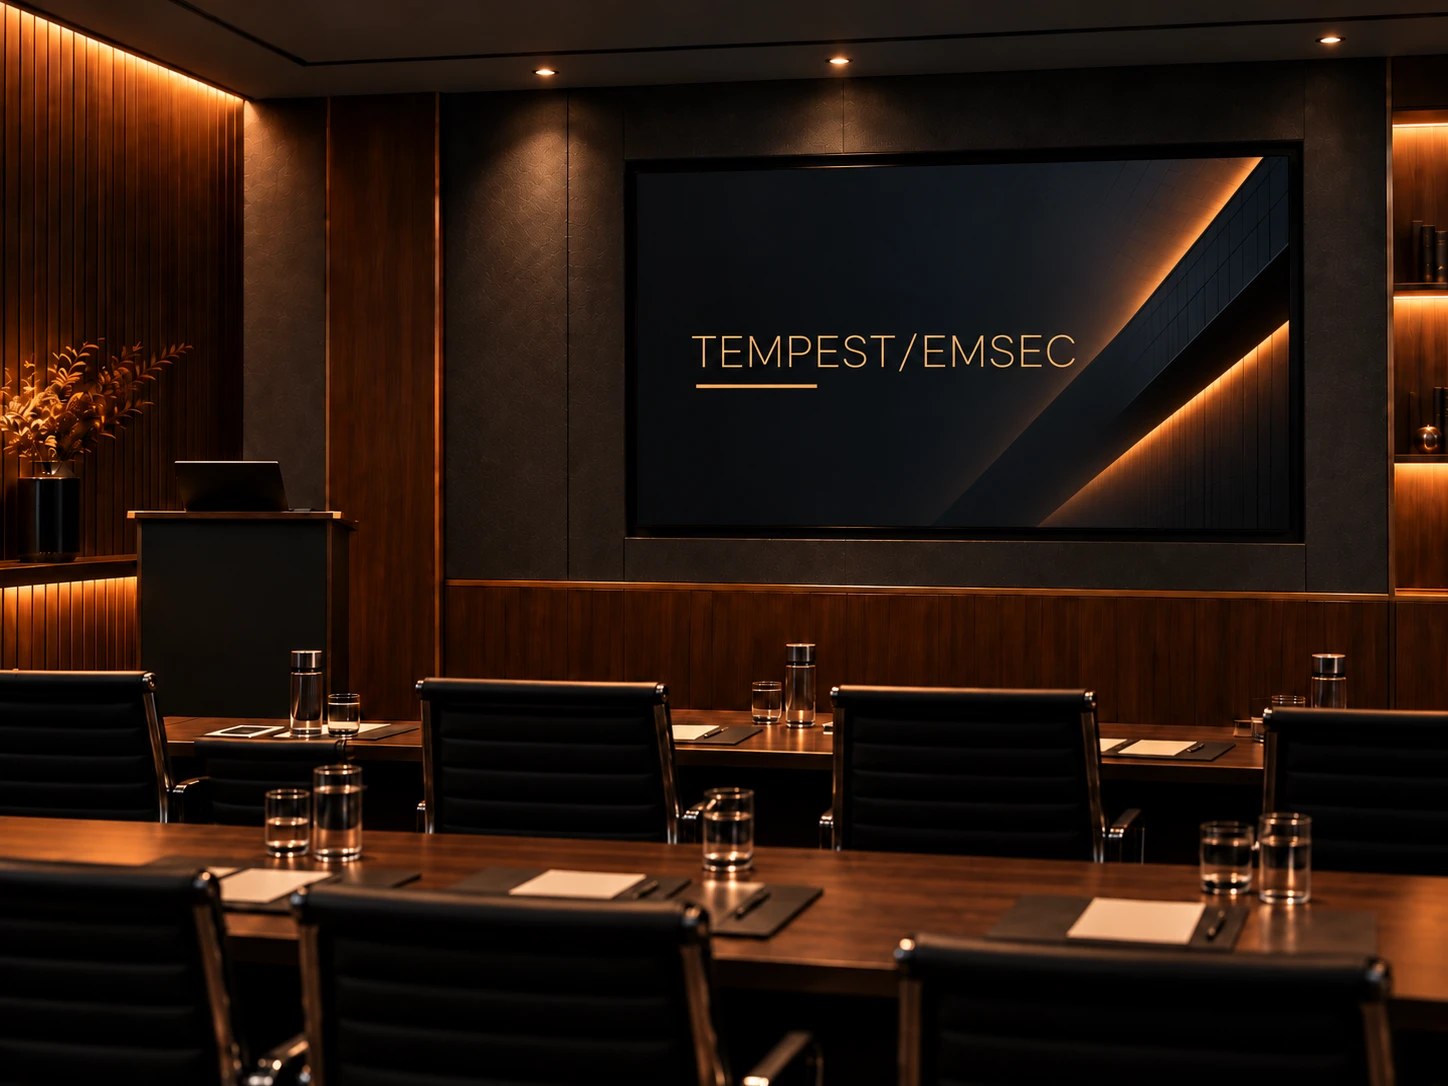
Directiekamer met een presentatiescherm waarop TEMPEST/EMSEC staat

Briefings

Bewustwordingsprogramma’s over spionage, voor zowel bestuurders als operationele doelgroepen. We behandelen technische en menselijke tegenmaatregelen in een mix die aansluit op het publiek, aan de hand van concrete scenario’s in hybride dreiging, leidend tot verhoogde weerbaarheid.

Lees meer: Briefings
Waarom een sweep

Wat er wordt aangetroffen

Afluisteren is niet een theoretisch risico. Bij bedrijven, overheden en internationale instellingen worden afluistermiddelen aangetroffen in meubels, inrichting, ventilatie, bekabeling, computersystemen en randapparatuur.

Observatieapparatuur is bewust moeilijk herkenbaar en de periode tussen plaatsing en ontdekking (dwell time) is doorgaans maanden. Detectie gebeurt doorgaans niet bij toeval, maar door gericht onderzoek. Nog veel vaker ontstaat kwetsbaarheid zonder kwade opzet, door legitieme apparatuur die onbedoeld informatie prijsgeeft of ongewenste communicatie mogelijk maakt. De methodische GreyOps-aanpak is erop gericht beide categorieën systematisch te onderzoeken: verborgen afluister- en observatiemiddelen én technische signalen/apparatuur die niet in het verwachte beeld past. In de link hieronder enkele gedocumenteerde casussen op een rij.

Lees meer: publiek bekende cases

Onafhankelijk oordeel zonder commercieel belang

Onafhankelijk

Conclusies uitsluitend gebaseerd op het dreigingsbeeld, de bevindingen bij en de belangen van de opdrachtgever.

Wetenschappelijk

Ruime werkervaring in nationale veiligheid, gepromoveerd in beveiligingswetenschappen (PhD).

Discreet

Elke opdracht volgt strikte vertrouwelijkheidsprotocollen en wordt niet besproken met derden.

Voor organisaties waar vertrouwelijkheid zwaar weegt

Onze opdrachtgevers vallen in drie segmenten met één gemene deler: informatie die niet mag uitlekken. Aanleiding kan wettelijke verplichting of een risicoprofiel zijn. Daarnaast specifieke trajecten, gevoelige gespreksrondes of ruimtes die structureel worden gebruikt voor vertrouwelijk overleg.

Strategische belangen

Bestuurders, advocatenkantoren, M&A-adviseurs, family offices en technologiebedrijven waar gevoelige onderhandelingen, intellectueel eigendom en bedrijfskritieke informatie bescherming vereisen.

Verhoogd dreigingsprofiel

Publieke figuren, internationale delegaties, onderzoeksinstellingen en organisaties met een verhoogd risico op afluisteren, observatie of economische spionage.

Beveiligingseisen / compliance

Organisaties met beveiligingsverplichtingen vanuit onder meer de ABRO of Cyberbeveiligingswet, die hun technische weerbaarheid aantoonbaar willen onderbouwen.

Volgens het AIVD-jaarverslag 2025 is de dreiging van landen met offensieve cyberprogramma’s groter dan eerder en is economisch spionagerisico toegenomen.